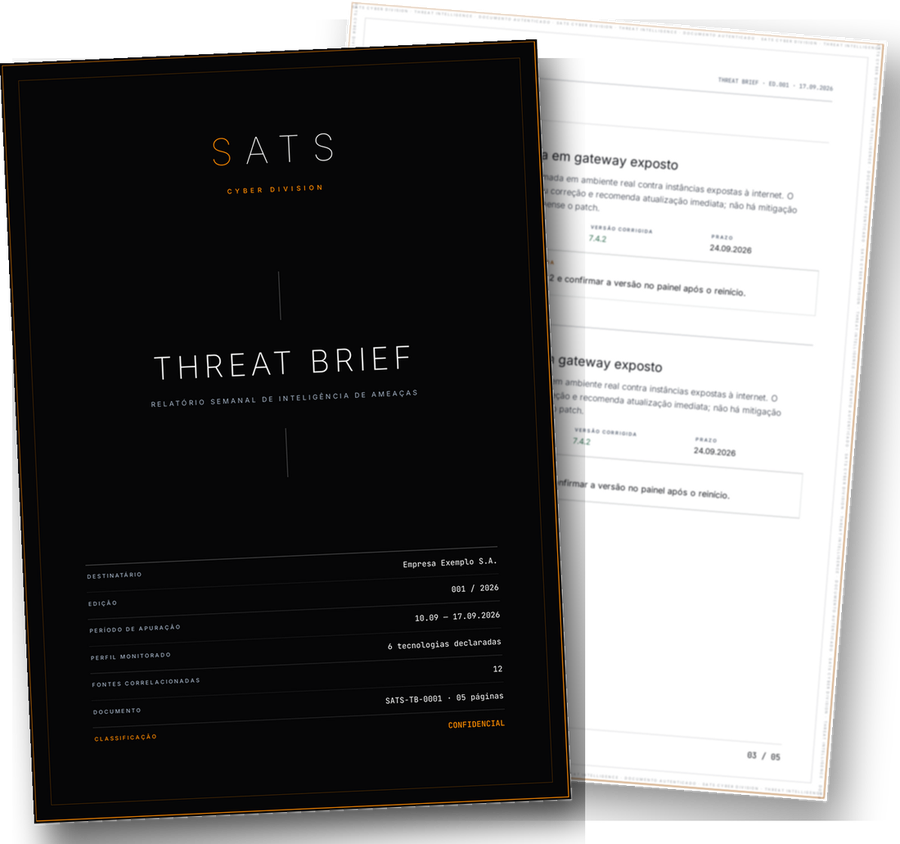
O Threat Brief cruza os catálogos oficiais de vulnerabilidade, os alertas institucionais e a imprensa técnica contra a lista de tecnologias que a sua empresa declara usar. O que não te afeta, você não lê.
A diferença entre um boletim de segurança e um relatório útil está no que foi deixado de fora. A cada ciclo centenas de itens entram; os que não tocam o seu perfil declarado saem — e o relatório diz, com todas as letras, que saíram.
Você recebe o recorte, a razão do recorte, e o que fazer com o que sobrou.
CISA KEV, NVD, CERT.br, ANPD, CTIR Gov, imprensa técnica e observatórios de ransomware e Web3. Apenas fonte primária.
Cada item é confrontado com a sua pilha declarada — fabricante, produto, versão — e com a pergunta que interessa: isso chega até você?
Uma segunda passada confere cada afirmação contra o texto da fonte. Afirmação sem base é removida, e uma edição inteira pode ser reprovada.
PDF pronto para imprimir, na sua caixa, toda semana. Alerta fora de hora só com exploração confirmada que te atinge.
Preferimos dizer isto antes, e não depois da primeira edição.
Nada é executado contra a sua infraestrutura, em nenhuma hipótese. Trabalhamos com o que você declara e com o que é público.
Quando uma fonte não responde no ciclo, a lacuna vai escrita dentro do relatório. Ausência de publicação não é ausência de risco, e você merece saber a diferença.
É vigilância contínua e barata, feita para caber na rotina de quem tem outras coisas para fazer. A auditoria, quando for a hora, é outro trabalho.
Pedimos o mínimo para o filtro funcionar — e nada além disso. Quanto mais específico o campo das tecnologias, mais preciso o recorte, e mais curto o seu relatório.